
Descubren 35 aplicaciones con virus en la Play Store, estas apps tienen la capacidad de cambiar de nombre e ícono para pasar desapercibidas.
Algunas apps de Android con malware
A pesar de sus mecanismos de seguridad, en los últimos días se supo que la Play Store de Google fue invadida por 35 aplicaciones para Android con virus, con más de dos millones de descargas.
Las tiendas oficiales de aplicaciones implementan filtros de seguridad para evitar que terceros las utilicen para distribuir malware (más conocido como virus), estas no han logrado ser 100 % impermeables.
Estas apps que tienen como principal objetivo inundar con publicidad el teléfono de la víctima, para así generar ganancias económicas al atacante.
Bitdefender explica que, si bien las afectaciones que genera este tipo de ataques pueden parecer diminutas, la reiterada exposición a publicidad termina interrumpiendo la experiencia de uso del dispositivo, volviéndose no solo algo molesto, sino que también expone a la víctima, pues muchos de estos anuncios redirigen a otras campañas de ciberataques.
Además, la firma explica que hay diversas aplicaciones legítimas que ofrecen anuncios a sus usuarios.
A diferencias con estas, que son maliciosas, es que muestran publicidad por fuera de su entorno, o marco, invadiendo al usuario incluso cuando no está utilizando la aplicación.
“La mayoría de las veces, los usuarios pueden optar por eliminar la aplicación si no les gusta. Pero estas nuevas aplicaciones maliciosas engañan a las víctimas para que las instalen, solo para cambiar su nombre e íconos e incluso tomar algunos pasos adicionales para ocultar su presencia en el dispositivo. Los usuarios aún pueden eliminarlos a voluntad, pero los desarrolladores hacen que sea más difícil encontrarlos en los dispositivos afectados”, detalla Bitdefender.
¿Cómo identificarlas?
Una de las grandes conclusiones que deja esta investigación (que tampoco es novedosa) es que el hecho de que descarguemos una aplicación en una tienda oficial no significa que esta sea segura.
Es por lo anterior que Bitdefender recomienda no instalar aplicaciones que realmente no se necesitan; eliminar las aplicaciones que no se usan; tener cuidado con las apps que tienen un gran número de descargas pero que tienen pocas o ninguna reseña; desconfíe de las aplicaciones que le piden permisos especiales, como dibujas sobre aplicaciones o acceder a Accesibilidad.
Sobre este último hay que hacer un énfasis. Porque por lo general las aplicaciones con potencial dañino piden permisos que no corresponden al fin que prometen. Ejemplo de esto es una app de calculadora que, pare funcionar, pida permiso para acceder a micrófono, cámara y contactos.
Aunque, como se ha reiterado en el artículo, las tiendas de aplicaciones oficiales no son 100 % seguras, sí es más recomendable descargar apps por medio de estas y no mediante sitios no oficiales, con el famoso formato de APK. Esto porque los filtros de seguridad no son los mismos, y la exposición a convertirse en víctima es mayor.
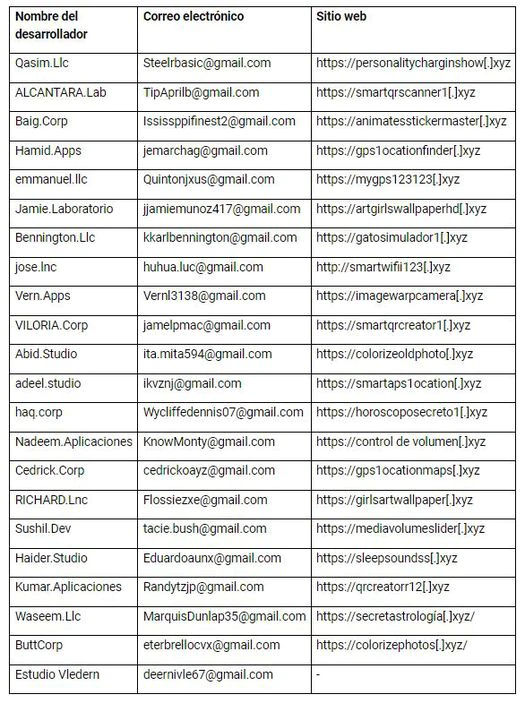
Estas son parte de las aplicaciones con potencial malicioso que encontró Bitdefender:
- Personality Charging Show
- Image Warp Camera
- Animated Sticker Master
- GPS Location Finder
Leíste: JBL Quantum 600: características y precio, te recomendamos: Cómo instalar Google Play en Huawei